L’architettura orientata ai servizi (SOA) è un metodo architetturale per organizzare e costruire sistemi software. Il principio cardine è scomporre le funzionalità di un sistema in una raccolta di servizi di business distinti e indipendenti, che comunicano attraverso la rete.
Invece di un’unica applicazione monolitica, funzionalità come ‘Process Payment’ o ‘Check Inventory’ vengono incapsulate come unità separate. Questo approccio mette ordine nei sistemi enterprise complessi e crea una base per funzionalità riutilizzabili e per un’integrazione più snella tra applicazioni diverse.
La rilevanza duratura dell’architettura orientata ai servizi
In un settore oggi concentrato sui microservizi, la continuità della rilevanza della SOA può sembrare controintuitiva. In realtà, la SOA affronta una sfida persistente e fondamentale: gestire il caos operativo di sistemi scollegati e strettamente accoppiati.
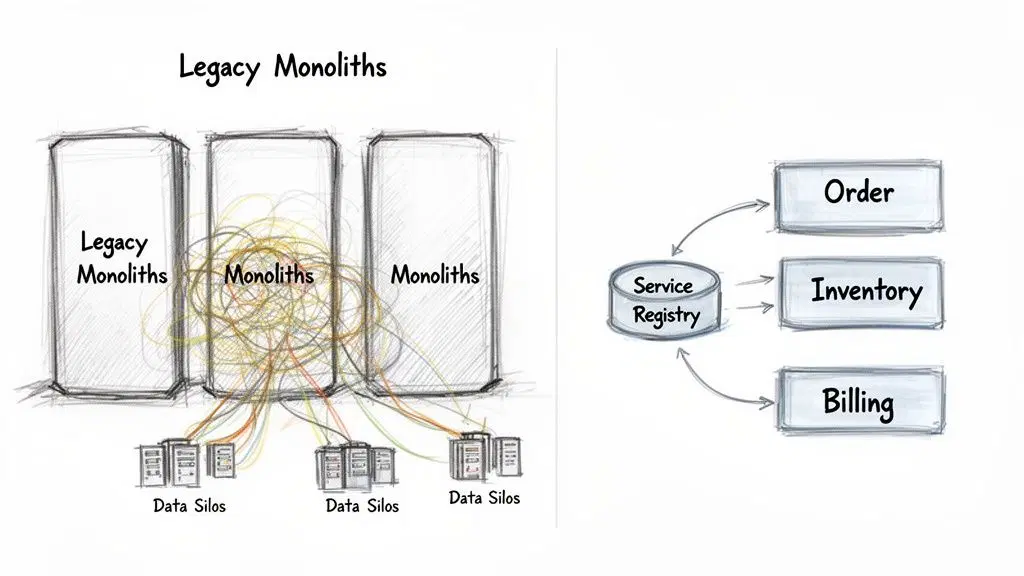
Prendiamo il caso tipico di un’azienda e-commerce in crescita. All’inizio, i sistemi di customer management, inventario e fatturazione probabilmente operano come applicazioni separate. Con l’aumento del business, gli sviluppatori introducono integrazioni dirette, punto a punto. Una nuova registrazione cliente attiva un hook sviluppato ad hoc verso il sistema di fatturazione. L’inserimento di un ordine genera un altro collegamento fragile verso l’applicazione di inventario. Questo approccio improvvisato finisce inevitabilmente per creare una rete di dipendenze ingestibile e fragile.
Il problema: fragilità architetturale e attrito operativo
Questo accoppiamento stretto introduce frizione operativa e rischio in modo significativo. Una piccola modifica all’API del sistema di fatturazione può mandare in errore l’integrazione con il customer management, rendendo necessario un rilascio coordinato e ad alto rischio per correggere il problema. Introdurre una nuova applicazione mobile richiede di costruire un altro insieme di connessioni punto a punto, duplicando la logica di business e aumentando il costo di manutenzione.
Questa fragilità architetturale si traduce in vincoli concreti per il business:
- Agilità ridotta: rilasciare nuove funzionalità o aggiornare quelle esistenti diventa lento e costoso, perché ogni modifica può avere effetti a cascata imprevedibili su tutto il sistema.
- Silosi dati: le informazioni restano intrappolate nelle singole applicazioni, e diventa difficile ottenere una vista unificata delle operazioni di business per analytics o reporting di compliance.
- Costi di manutenzione elevati: le risorse di engineering vengono assorbite dal ripristino di integrazioni fragili e dalla gestione di una mappa di dipendenze complessa, invece di concentrarsi sulla creazione di nuovo valore per il business.
La SOA come soluzione strategica
Una service-oriented architecture è il quadro strategico pensato per risolvere questa complessità. Non riguarda una tecnologia specifica, ma un cambio profondo di filosofia progettuale. L’obiettivo è passare da un groviglio di integrazioni a un ecosistema ordinato di servizi di business ben definiti e riutilizzabili.
Definendo confini chiari e contratti standardizzati, la SOA introduce disciplina nella progettazione dei sistemi. Costringe gli architetti a partire dalle capacità di business, creando una base per prodotti digitali scalabili, manutenibili e resilienti.
Invece di costruire un collegamento diretto tra un CRM e un sistema di fatturazione, un’organizzazione che adotta la SOA esporrebbe un servizio CreateCustomer. Questo servizio incapsula tutta la logica relativa a quella specifica funzione di business. Qualunque applicazione autorizzata – il CRM, una nuova app mobile o, in futuro, un portale per i partner – può quindi consumare questo servizio. Questo paradigma trasforma gli asset IT da monoliti isolati in un portafoglio di capacità di business riutilizzabili, un principio di base per qualsiasi strategia tecnologica solida e di lungo periodo.
I principi fondamentali di una SOA robusta
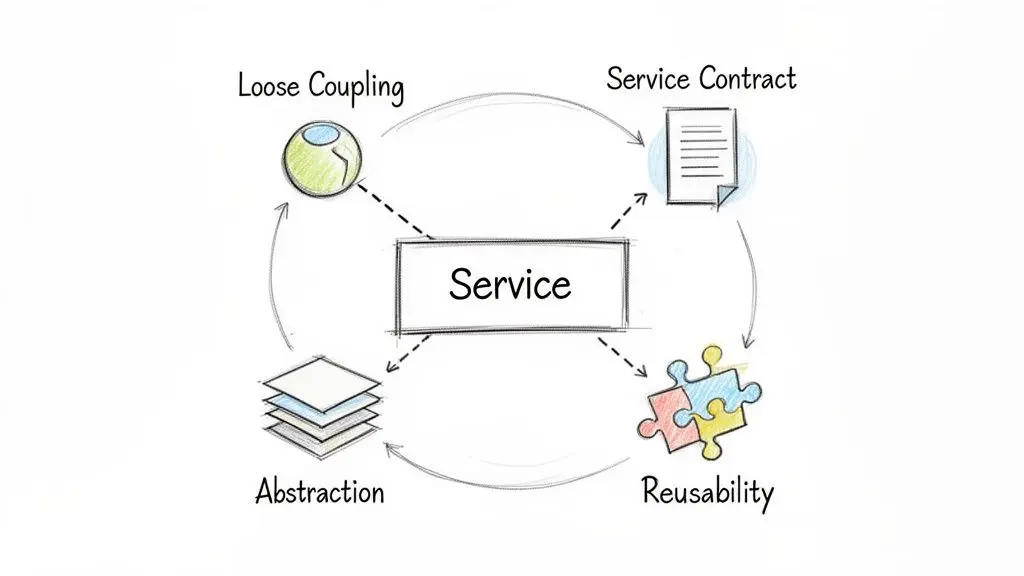
Passare da una raccolta di API a una vera architettura orientata ai servizi richiede disciplina. La scelta della tecnologia viene dopo, non prima, dell’applicazione rigorosa dei principi architetturali fondamentali. Sono questi principi a distinguere un ecosistema ben organizzato e adattabile da un monolite distribuito.
L’investimento iniziale necessario per definire confini e contratti chiari è importante, ma nel tempo ripaga ampiamente in termini di manutenibilità, scalabilità e reale agilità di business.
Loose Coupling
Loose coupling è il principio più importante. Stabilisce che i servizi debbano avere una conoscenza minima, o nessuna, l’uno dell’altro e dipendere il meno possibile tra loro. Una modifica interna a un servizio – come una migrazione del database o un refactoring della logica – non dovrebbe richiedere cambiamenti nei servizi che lo consumano. Questa indipendenza è essenziale per costruire sistemi resilienti e manutenibili.
Consideriamo una piattaforma e-commerce con un servizio Order Processing e un servizio Inventory:
- Accoppiamento stretto: il servizio
Order Processingsi collega direttamente al database del servizioInventory. Se il team di inventario migra da SQL Server a un database NoSQL, il servizio ordini si rompe e richiede una riscrittura importante della logica di accesso ai dati. - Accoppiamento debole: il servizio
Order Processinginteragisce con il servizioInventorysolo tramite un contratto API stabile, inviando una richiestaCheckStockLevel. Il team di inventario può riprogettare completamente il backend. Finché il contratto API viene rispettato, il servizioOrder Processingresta invariato e non ha consapevolezza del cambiamento.
Questa separazione delle responsabilità consente ai team di sviluppare e rilasciare in parallelo, riducendo le dipendenze e accelerando i cicli di innovazione.
Contratti di servizio
Il contratto di servizio è il meccanismo formale che rende possibile il loose coupling. Si tratta di un accordo formale tra il provider del servizio e i suoi consumer, che definisce in modo esplicito i termini dell’interazione. Il contratto espone il “cosa” pubblico del servizio, mentre incapsula i dettagli implementativi – il “come” – come questione privata.
Un contratto di servizio robusto specifica:
- Le operazioni fornite dal servizio (ad esempio
CreateUser,GetOrderStatus). - La struttura esatta e i tipi di dato dei messaggi scambiati.
- I protocolli di comunicazione da utilizzare (ad esempio SOAP, REST).
Un contratto di servizio è la base di fiducia e prevedibilità in un sistema distribuito. Imporre un accordo chiaro e pubblicato fa sì che tutti i componenti coinvolti parlino la stessa lingua, prevenendo incomprensioni e fallimenti di integrazione.
Senza contratti formali, gli sviluppatori sono costretti a fare ipotesi, e questo porta a integrazioni fragili che falliscono quando le implementazioni sottostanti cambiano.
Astrazione
L’astrazione è il principio che nasconde la complessità implementativa. Chi consuma un servizio ProcessPayment non dovrebbe sapere se il servizio si appoggia a Stripe, Adyen o a un gateway bancario proprietario. Si tratta di dettagli implementativi.
La logica complessa – elaborazione del pagamento, rilevamento delle frodi, logging della transazione – resta nascosta dietro il confine del servizio. Il consumer interagisce con un’interfaccia semplice: fornire i dati di pagamento e ricevere una risposta di successo o di errore. Questo dà al proprietario del servizio la libertà di cambiare provider di pagamento, ottimizzare i workflow interni o rafforzare i livelli di sicurezza senza interrompere le applicazioni dipendenti, riducendo il vendor lock-in e consentendo l’evoluzione tecnologica.
Riutilizzabilità
La combinazione di questi principi produce il principale vantaggio strategico della SOA: la riutilizzabilità. Un servizio dovrebbe rappresentare una capacità di business centrale, non una funzione usa e getta per un singolo progetto. Un servizio AuthenticateUser progettato bene dovrebbe poter essere consumato da un’applicazione web, da un’app mobile, da uno strumento interno per l’amministrazione e da future integrazioni con partner.
Ottenere riutilizzabilità richiede una visione enterprise per individuare le funzioni di business comuni e progettare servizi abbastanza generici da adattarsi a contesti diversi. Progettare un servizio riutilizzabile richiede più lavoro architetturale iniziale rispetto a una soluzione pensata per un solo progetto, ma il ritorno sull’investimento nel lungo periodo è notevole. Ogni riuso di un servizio elimina il costo di progettare, testare e mantenere da zero quella capacità, accelera la consegna di nuovi prodotti e impone coerenza in tutto il panorama digitale. È così che il codice diventa un asset strategico per il business.
Principi SOA e loro impatto sul business
Questi principi architetturali si traducono direttamente in risultati di business misurabili. La disciplina tecnica richiesta dalla SOA genera valore concreto sia per il management sia per i team di engineering.
| Principio | Implicazione tecnica | Risultato di business |
|---|---|---|
| Contratti standardizzati | I servizi comunicano tramite un’interfaccia ben definita e pubblicata (ad esempio WSDL, OpenAPI). | Prevedibilità e minori costi di integrazione. I nuovi sistemi si collegano in modo affidabile senza reverse engineering, riducendo i tempi di progetto. |
| Loose coupling | Una modifica nell’implementazione di un servizio non impone cambiamenti ai consumer. | Agilità maggiore. I team possono aggiornare e rilasciare i servizi in modo indipendente, accelerando il time-to-market delle nuove funzionalità. |
| Astrazione | I consumer vengono protetti dalla complessità tecnica sottostante di un servizio. | Futuro garantito e flessibilità. Il business può sostituire tecnologie o fornitori (ad esempio i gateway di pagamento) senza una revisione profonda del sistema. |
| Riutilizzabilità | I servizi sono progettati come asset aziendali, e rappresentano funzioni di business centrali. | Costi di sviluppo ridotti e delivery più rapida. Le nuove applicazioni si assemblano a partire da componenti esistenti e già validati, non si costruiscono da zero. |
| Autonomia | I team controllano progettazione, implementazione e deployment dei propri servizi. | Team più responsabilizzati e sviluppo in parallelo. Team piccoli e focalizzati possono innovare più velocemente senza dipendere da altri reparti. |
| Statelessness | I servizi non conservano stato specifico del client tra una richiesta e l’altra, migliorando la scalabilità. | Scalabilità e affidabilità superiori. Il sistema supporta più utenti ed è più resiliente ai guasti dei server. |
| Discoverability | I servizi possono essere trovati e compresi tramite un registry centrale o metadati. | Maggiore visibilità e governance. Gli architetti hanno una vista chiara delle capacità enterprise, evitano lavoro duplicato e fanno rispettare gli standard. |
L’applicazione rigorosa di questi principi consente all’organizzazione di muoversi più velocemente, ridurre gli sforzi duplicati e costruire una piattaforma tecnologica capace di adattarsi all’evoluzione del business.
Approfondire i pattern architetturali SOA più comuni
Una volta compresi i principi fondamentali di una service-oriented architecture, il passo successivo è esaminarne l’implementazione pratica. La SOA si realizza attraverso pattern architetturali che governano la comunicazione tra servizi e i flussi dei processi di business. Per i leader tecnici, la scelta di questi pattern è una decisione critica, che incide direttamente su scalabilità, manutenibilità e resilienza del sistema.
Questi pattern esistono per risolvere la sfida principale dei sistemi distribuiti: gestire il caos della comunicazione. Senza una strategia deliberata, un’implementazione SOA può degradarsi nella stessa complessità punto a punto che avrebbe dovuto sostituire.
L’Enterprise Service Bus: l’hub centrale
Storicamente, il pattern dominante per gestire la comunicazione SOA è stato l’Enterprise Service Bus (ESB). Un ESB funziona come un backbone centrale di messaggistica per l’azienda, agendo da traduttore universale e da controllore del traffico per tutte le interazioni tra servizi. Invece di comunicare direttamente, i servizi si connettono all’ESB, che gestisce i meccanismi di consegna dei messaggi.
Un ESB in genere svolge diverse funzioni critiche:
- Routing dei messaggi: indirizza in modo intelligente i messaggi da una sorgente verso una o più destinazioni, sulla base di regole predefinite. Per esempio, un nuovo messaggio
OrderPlacedpuò essere instradato sia al servizioInventorysia al servizioShipping. - Trasformazione del protocollo: può fare da mediatore tra protocolli di comunicazione diversi. Un servizio legacy che usa SOAP può comunicare senza attriti con una moderna API RESTful JSON, perché l’ESB gestisce la traduzione.
- Arricchimento dei messaggi: può aggiungere a un messaggio dati supplementari prima di inoltrarlo. Un messaggio d’ordine in ingresso può essere arricchito con i dettagli del cliente presi da un CRM prima di arrivare al servizio di fatturazione.
Sebbene il controllo centralizzato e la visibilità offerti da un ESB siano interessanti, questo pattern introduce un compromesso importante. L’ESB può diventare un singolo punto di guasto e un grande collo di bottiglia nello sviluppo. Concentrare tutta la logica di integrazione in un solo componente rischia di sovraccaricare il team che se ne occupa, rallentando l’intera organizzazione.
Alternative moderne e pattern di integrazione
A causa dei rischi legati a un ESB monolitico, molte architetture moderne privilegiano pattern più leggeri e decentralizzati. Questi approcci sono coerenti con la filosofia SOA, ma distribuiscono l’intelligenza di integrazione sugli endpoint, evitando un collo di bottiglia centrale.
Un API Gateway è un’alternativa moderna molto comune. Offre un unico punto di accesso per i client esterni, ma in genere limita il proprio ruolo a aspetti come enforcement della sicurezza, rate limiting e routing delle richieste. La logica di business complessa e l’orchestrazione vengono delegate ai servizi stessi. In questo modo si evita l’anti-pattern dei vecchi sistemi ESB, quello dei “tubi intelligenti e endpoint stupidi”. Per approfondire come collegare sistemi diversi, puoi leggere il nostro approccio all’integrazione di sistemi IT.
Indipendentemente dal fatto che si usi un ESB o un modello decentralizzato, due pattern di comunicazione fondamentali sono quasi sempre presenti.
Il pattern request-response
È il pattern di comunicazione più semplice. Si tratta di un’interazione sincrona e bloccante: un client invia una richiesta a un servizio e attende una risposta immediata. L’analogia è quella di una telefonata: fai una domanda e resti in linea in attesa della risposta prima di proseguire.
Scenario: un utente su un sito e-commerce fa clic su “View Order History”. L’applicazione web invia una richiesta
GetOrdersaOrderServicee si blocca.OrderServiceinterroga il proprio database, compone l’elenco degli ordini e lo restituisce. Solo dopo aver ricevuto la risposta la pagina web può mostrare le informazioni.
Questo pattern è adatto alle interazioni rivolte all’utente, quando ci si aspetta una risposta immediata. Tuttavia, la sua natura sincrona è anche un punto debole. Se il servizio di destinazione è lento o non disponibile, l’applicazione client resta in attesa, con un peggioramento dell’esperienza utente e il rischio di guasti a cascata.
Il pattern publish-subscribe
Al contrario, il pattern Publish-Subscribe (Pub/Sub) è asincrono e non bloccante. Invece di chiamarsi direttamente, un “publisher” emette un evento verso un message broker senza sapere nulla dei suoi consumer. Gli altri servizi, i “subscriber”, possono registrarsi per specifici tipi di evento e reagire di conseguenza.
Scenario: quando un nuovo cliente si registra,
CustomerServicepubblica l’eventoCustomerCreated.BillingService,MarketingAutomationServiceeDataAnalyticsServicesi sono tutti iscritti a questo tipo di evento. Ognuno riceve una copia del messaggio e può eseguire il proprio processo indipendente – creare un profilo di fatturazione, aggiungere l’utente a una campagna email di benvenuto e aggiornare una dashboard di metriche – senza cheCustomerServicedebba nemmeno conoscere la loro esistenza.
Questo modello asincrono favorisce un disaccoppiamento molto spinto. Il publisher è completamente separato dai subscriber, quindi è possibile aggiungere o rimuovere nuovi listener senza modificare il servizio originario. Il risultato è un’architettura altamente scalabile e resiliente, ideale per l’elaborazione in background e per la diffusione di cambiamenti di stato su scala di sistema.
SOA vs. Microservizi: un confronto strategico
Il dibattito tra una service-oriented architecture (SOA) e un’architettura a microservizi è un tema ricorrente nelle discussioni di system design. Tuttavia, presentarle come concorrenti dirette significa fraintendere il loro rapporto. Sono parenti evolutivi: entrambe nascono per smontare applicazioni monolitiche, ma differiscono per filosofia, ambito e casi d’uso ottimali.
Per un CTO o per un IT leader, la scelta non riguarda l’adozione della tendenza più recente. È una decisione strategica basata sulla scala organizzativa, sulla struttura dei team e sul problema di business specifico da risolvere. Una scelta pragmatica richiede una chiara comprensione delle differenze fondamentali.
Differenze chiave tra SOA e microservizi
Questa tabella evidenzia le distinzioni più importanti tra i due stili architetturali.
| Dimensione | SOA (Service-Oriented Architecture) | Microservizi |
|---|---|---|
| Granularità dei servizi | A grana grossa. I servizi rappresentano capacità di business ampie (per esempio, “ManageCustomer”). | A grana fine. I servizi si concentrano su una funzione singola e specifica (per esempio, “AddressValidation”). |
| Ambito | A livello enterprise. Progettata per essere riutilizzata da più applicazioni e unità di business. | Specifico dell’applicazione. Limitata alle esigenze di un singolo prodotto o di un bounded context. |
| Comunicazione | “Smart pipes”. Si appoggia spesso a un Enterprise Service Bus (ESB) centrale per routing e orchestrazione. | “Dumb pipes”. Usa protocolli leggeri come le API REST per una comunicazione diretta punto a punto. |
| Governance dei dati | Dati condivisi. I servizi spesso accedono a un database comune e condiviso, con possibili forme di coupling. | Dati encapsulati. Ogni servizio possiede il proprio datastore (“database-per-service”). |
| Coupling | Debolmente accoppiati a livello di servizio, ma possono essere strettamente dipendenti dall’ESB centrale e dai database condivisi. | Altamente disaccoppiati. I servizi sono unità indipendenti che possono essere sviluppate, distribuite e scalate autonomamente. |
| Deployment | In genere rilasciati come parte di un ciclo di release più ampio e coordinato. Deployment monolitico di più servizi. | Rilasciati in modo indipendente. I team possono pubblicare i propri servizi secondo il proprio calendario, senza impattare gli altri. |
Questo confronto chiarisce che la decisione riguarda meno la tecnologia e più la filosofia operativa: stai ottimizzando per una standardizzazione estesa a tutta l’azienda o per l’agilità del prodotto?
Ambito e granularità
La differenza più significativa sta nella dimensione e nello scopo di ciascun servizio. È la distinzione tra un multi-tool e un bisturi.
I servizi SOA sono a grana grossa, progettati per rappresentare funzioni di business ampie, a livello enterprise. Un singolo servizio ManageCustomer in una SOA può occuparsi della creazione dei record cliente, dell’aggiornamento degli indirizzi e del recupero della cronologia degli acquisti. Sono costruiti per essere riutilizzati in tutta l’organizzazione.
I microservizi sono a grana fine. Ogni servizio è realizzato per svolgere una sola funzione nel modo migliore possibile. Al posto di un unico servizio ManageCustomer, un’architettura a microservizi avrebbe servizi separati per CustomerRegistration, AddressValidation e OrderHistoryLookup, ciascuno limitato alle esigenze specifiche di una sola applicazione. Questa granularità incide profondamente su sviluppo e deployment. I servizi SOA, essendo asset condivisi, richiedono spesso un coordinamento maggiore tra team, mentre i microservizi danno ai team un alto livello di autonomia per costruire e rilasciare in modo indipendente.
Comunicazione e governance dei dati
I modi in cui i servizi comunicano tra loro e gestiscono i dati mostrano una divergenza filosofica di fondo.
Una tradizionale service-oriented architecture adotta spesso un approccio “smart pipe”, in genere tramite un Enterprise Service Bus (ESB). Questo componente centrale orchestra routing dei messaggi, trasformazione dei protocolli e processi di business complessi, lasciando gli endpoint dei servizi relativamente semplici.
I microservizi abbracciano il modello “dumb pipes, smart endpoints”. La comunicazione avviene tramite protocolli semplici come REST e ogni microservizio contiene la logica di business necessaria alla propria funzione. L’assenza di un orchestratore centrale sposta la responsabilità sui singoli servizi e favorisce una vera decentralizzazione.
Anche la governance dei dati segue un andamento simile:
- La SOA spesso consente la condivisione dei dati. È comune che più servizi accedano a un database enterprise condiviso. Questo può semplificare inizialmente la consistenza dei dati, ma crea un forte coupling che col tempo diventa un limite.
- I microservizi impongono l’incapsulamento dei dati. Il pattern “database-per-service” è un principio cardine. Ogni microservizio possiede i propri dati e li espone solo tramite un’API ben definita, ed è questo il punto chiave per ottenere una vera indipendenza dei servizi.
Questo diagramma illustra come i pattern classici SOA vengano spesso gestiti attraverso un componente centrale come un ESB.
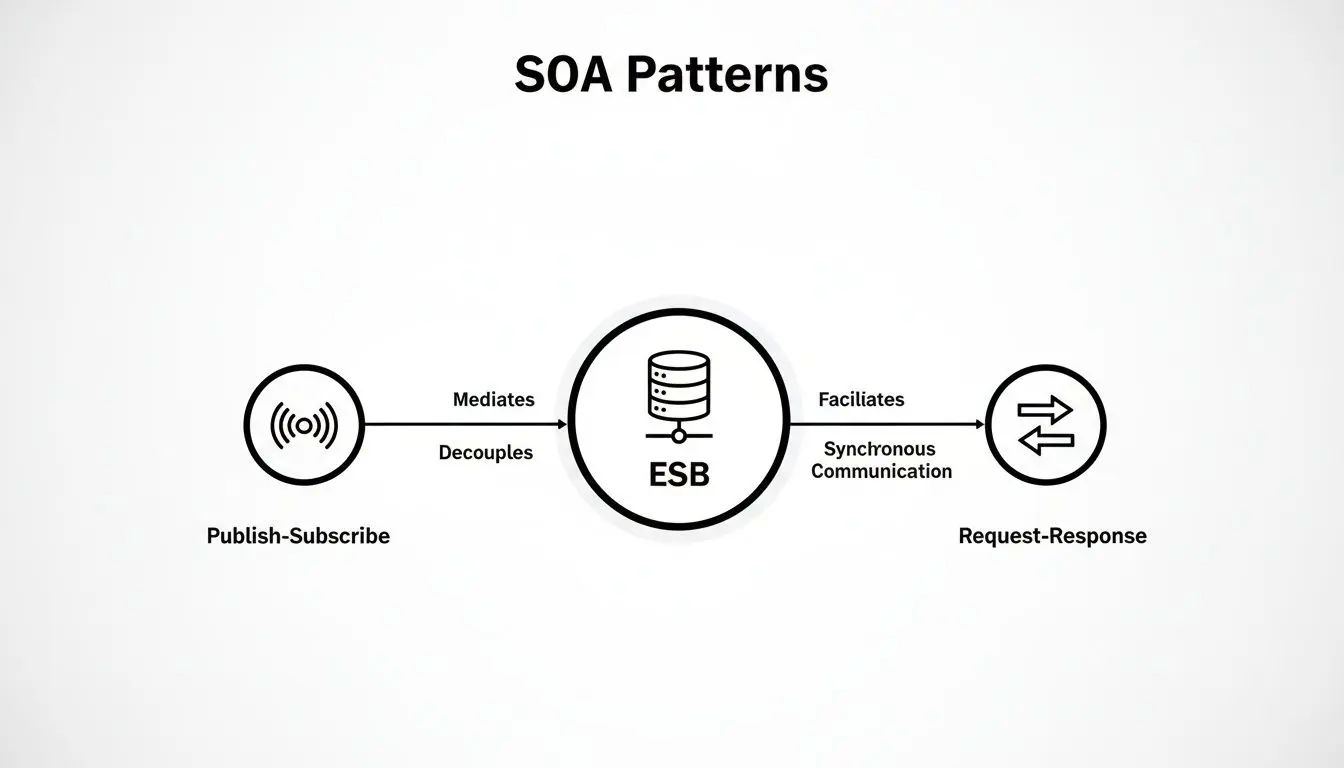
Il ruolo dell’ESB come mediatore centrale contrasta nettamente con la comunicazione diretta, peer-to-peer, tipica di un ambiente a microservizi.
Prendere la decisione strategica giusta
Alla fine, la scelta architetturale richiede di bilanciare questi compromessi con gli obiettivi strategici dell’organizzazione. Nessuna delle due è una soluzione miracolosa.
La decisione tra SOA e microservizi, in realtà, si riduce a una sola domanda: stai ottimizzando per l’integrazione e il riuso a livello enterprise, oppure per l’agilità del team e la velocità di rilascio all’interno di un singolo prodotto? La SOA è pensata per il primo caso; i microservizi per il secondo.
Per le grandi organizzazioni che devono integrare un panorama eterogeneo di sistemi legacy, la SOA offre un framework strutturato e governabile. Eccelle nel creare un insieme standardizzato di servizi di business capace di riportare ordine nella complessità IT. In questi scenari, il modello infrastrutturale è fondamentale; comprendere i compromessi tra soluzioni on-premises e cloud è decisivo per una buona implementazione SOA.
Al contrario, per un’azienda che sta costruendo un unico prodotto complesso da far evolvere rapidamente, un’architettura a microservizi è spesso la scelta migliore. Consente a piccoli team autonomi di sviluppare, distribuire e scalare i propri componenti in modo indipendente, con un impatto diretto sulla velocità di innovazione. La complessità operativa è più alta, ma la velocità di sviluppo che ne deriva può diventare un vantaggio competitivo rilevante. Molte organizzazioni adottano oggi un approccio ibrido: usano i principi SOA per l’integrazione enterprise e i microservizi per le applicazioni rivolte al cliente.
Implementare governance e sicurezza nella SOA
Una service-oriented architecture senza una governance solida non è un’architettura: è una scorciatoia verso un caos ordinato. Mentre i principi SOA promettono riusabilità e agilità, la loro concretezza dipende interamente dall’applicazione rigorosa dei requisiti non funzionali.
Governance e sicurezza non sono aspetti secondari. Sono l’impalcatura fondamentale che impedisce a una SOA di trasformarsi in una massa estesa e ingestibile. Senza questa struttura, i servizi proliferano senza standard, i contratti diventano incoerenti e le vulnerabilità di sicurezza emergono. La visione iniziale di un’architettura pulita degenera in un monolite distribuito – fragile e difficile da gestire quanto il sistema che doveva sostituire.
Definire la governance architetturale
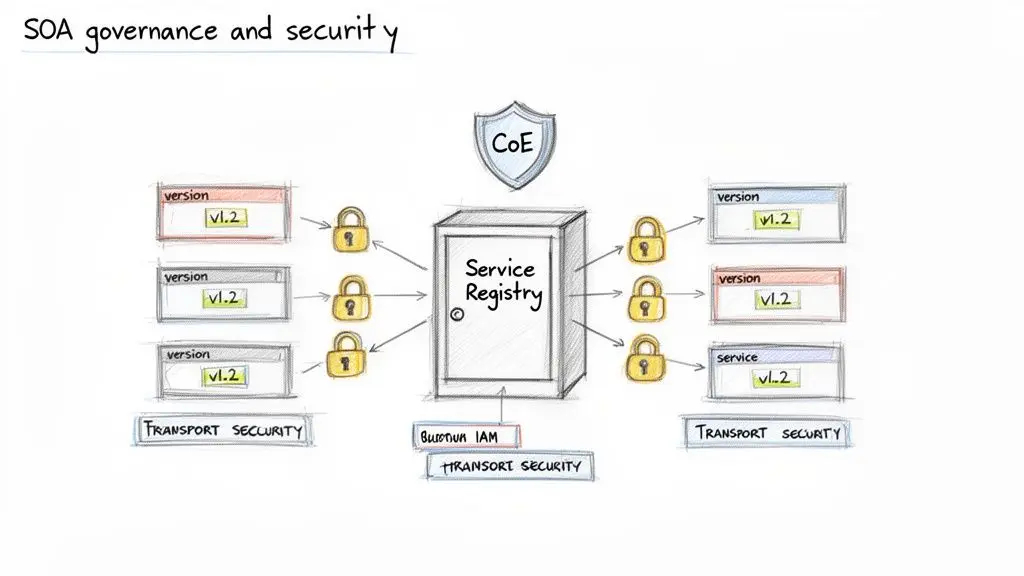
La governance definisce le “regole del gioco” della tua SOA: garantisce coerenza, evita derive architetturali e standardizza le pratiche di sviluppo. È il livello umano e di processo che permette all’architettura tecnica di funzionare davvero. Spesso si istituisce un Center of Excellence (CoE), un team cross-funzionale incaricato di definire le best practice e tutelare l’integrità dell’architettura, per presidiare questi standard.
I componenti chiave di una governance efficace includono:
- Service Registry: un catalogo centrale e ricercabile di tutti i servizi dell’ecosistema. È fondamentale per renderli facilmente individuabili. Senza un registry, i team finiscono quasi inevitabilmente per ricostruire servizi già esistenti, semplicemente perché non sapevano che ci fossero.
- Versioning Strategy: una politica chiara e prevedibile su come evolvono i servizi. L’uso del semantic versioning (ad esempio v1.0.1) consente ai consumer di capire l’impatto di un aggiornamento – sia che si tratti di un bug fix non breaking, sia di una modifica importante – evitando effetti a cascata.
- Service Lifecycle Management: un processo definito per il servizio, dall’ideazione alla dismissione. Un ciclo di vita formale – che copre proposta, progettazione, deployment e decommissioning – garantisce uno standard di qualità coerente.
Una SOA ben governata, in sostanza, si documenta da sola. Obbligando i servizi a essere registrati con contratti chiari, si costruisce in modo organico un catalogo aziendale delle capability di business. Questo rende più rapida e semplice la pianificazione dei progetti futuri.
Proteggere un’architettura distribuita
Passare a un’architettura distribuita come la SOA amplia in modo significativo la superficie di attacco. La sicurezza deve far parte della progettazione fin dall’inizio, non essere un’aggiunta successiva. L’obiettivo è costruire una difesa a strati che protegga i dati sia in transito sia a riposo.
Un sistema centralizzato di Identity and Access Management (IAM) dovrebbe essere la single source of truth per autenticazione e autorizzazione. Quando un utente o un servizio invia una richiesta, il sistema IAM ne verifica l’identità e conferma i permessi. Questo approccio evita di disperdere la logica di sicurezza in decine di servizi distinti, con un impatto pesante su manutenzione e audit. Per qualsiasi organizzazione che gestisce dati sensibili, integrare questi controlli è fondamentale e si allinea direttamente ai principi di privacy by design.
Pattern di sicurezza pratici
Per mettere in sicurezza l’architettura in modo efficace, alcuni pattern sono indispensabili:
- Transport-Level Security: protezione del canale di comunicazione, in genere con cifratura TLS per tutti i dati in transito. È la prima linea di difesa contro intercettazioni e attacchi man-in-the-middle.
- Message-Level Security: cifratura del payload del messaggio. Anche se il livello di trasporto viene compromesso, i dati restano illeggibili. È cruciale per la sicurezza end-to-end, soprattutto nei flussi in cui i messaggi attraversano più intermediari.
- Endpoint Security: hardening di ogni endpoint di servizio. Spesso si usano API gateway per applicare policy come rate limiting e threat detection, assicurando che al servizio arrivi solo traffico legittimo e autorizzato.
Una SOA ben governata e sicura è un asset importante anche per la compliance normativa. Quando si ha a che fare con regolamenti come GDPR, NIS2 o DORA, avere confini di servizio chiaramente definiti e punti di accesso controllati semplifica l’audit. Offre una traccia trasparente e verificabile di come i dati vengono accessi e trattati, rendendo molto più semplice dimostrare la conformità.
Il valore strategico di business della SOA moderna
Le scelte architetturali hanno senso solo se producono risultati di business concreti. La service-oriented architecture viene spesso descritta in modo riduttivo come un concetto superato. In realtà, va vista come un investimento strategico nell’agilità dell’organizzazione. Una SOA moderna offre una base stabile e scalabile che consente all’azienda di adottare nuove tecnologie senza dover rifare completamente i sistemi.
È una realtà concreta per le aziende che oggi stanno integrando l’AI. Per introdurre un nuovo motore di raccomandazione basato su AI o un modello di machine learning per il fraud detection, un’organizzazione con una SOA matura non deve costruire integrazioni fragili e su misura. Il nuovo sistema AI viene esposto come un altro servizio ben definito nell’ecosistema, disponibile per il consumo da parte di qualunque applicazione autorizzata. È un approccio più robusto e sostenibile.
Prepararsi al futuro con disciplina architetturale
Una SOA ben strutturata impatta direttamente sul conto economico riducendo i costi di manutenzione nel lungo periodo e accelerando il time-to-market. Impostando un paradigma progettuale basato su capability di business riutilizzabili, elimina gli sprechi di sviluppo e promuove coerenza a livello enterprise.
Il mercato riflette questo valore duraturo. Il mercato globale della Service-Oriented Architecture (SOA), valutato a 28,1 miliardi di dollari USA, dovrebbe পৌঁ reach 68,7 miliardi di dollari USA entro il 2030, con un CAGR del 16,1%. Questa crescita segnala il ruolo critico della SOA nella costruzione di infrastrutture IT scalabili. Puoi approfondire questa tendenza di mercato su MarketResearch.com.
SOA moderna per una vera agilità organizzativa
Le tecnologie cloud-native e le soluzioni Integration Platform as a Service (iPaaS) hanno reso la SOA accessibile anche al di fuori delle grandi enterprise. Ciò che un tempo richiedeva implementazioni complesse e molto onerose oggi è alla portata di PMI e mid-market, senza l’investimento iniziale proibitivo di qualche anno fa.
La SOA crea un’impresa componibile. Permette all’azienda di assemblare e riassemblare rapidamente le proprie capability digitali, rispondendo ai cambiamenti di mercato non con costose riscritture monolitiche, ma con interventi chirurgici sul proprio portafoglio di servizi.
Questo approccio trasforma l’IT da centro di costo a leva strategica. Concentrandosi su una libreria di servizi stabili e riutilizzabili, una SOA moderna consente all’azienda di adottare con sicurezza nuovi strumenti, semplificare processi complessi e costruire una base digitale pensata per durare.
Domande frequenti (e risposte dirette) sulla SOA
Per concludere, affrontiamo alcune delle domande pratiche e concrete che i responsabili tecnici si pongono quando valutano una Service-Oriented Architecture.
La SOA è superata ora che abbiamo i microservizi?
No. I microservizi offrono maggiore agilità per applicazioni specifiche, ma la SOA resta il paradigma dominante per l’integrazione su larga scala a livello enterprise. Molti principi fondamentali dei microservizi, come i contratti di servizio e il loose coupling, discendono direttamente dalla SOA. Spesso l’approccio migliore è ibrido: usare la SOA per governare servizi stabili, a livello enterprise (ad esempio OrderFulfillment, CustomerProfile), e i microservizi per le funzionalità applicative che evolvono rapidamente. In questo modo si ottengono stabilità e velocità dove servono davvero.
Qual è il principale ostacolo in un rollout SOA?
La sfida principale è organizzativa, non tecnologica. Un’implementazione SOA di successo richiede un cambiamento profondo nella governance, nella collaborazione tra team e nella pianificazione architetturale di lungo periodo. Senza un framework di governance robusto definito fin dall’inizio, il risultato sarà un intreccio ingestibile di servizi, non un’architettura pulita.
Questo framework deve includere:
- Clear Service Ownership: chi è responsabile di un servizio lungo tutto il suo ciclo di vita?
- Strict Versioning Policies: come vengono gestite le breaking change per evitare guasti a valle?
- A Shared Service Registry: come fanno gli sviluppatori a scoprire e riusare i servizi già esistenti?
Come possiamo provare la SOA senza un investimento iniziale enorme?
Parti con un approccio pragmatico e iterativo. Individua un singolo processo di business critico, oggi gestito con integrazioni fragili e ad hoc, e concentrati prima di tutto su quel problema specifico. Invece di un ESB monolitico, valuta strumenti moderni e leggeri, come una piattaforma di integrazione cloud-based (iPaaS) o un semplice API Gateway. Punta a definire contratti corretti per un numero limitato di servizi core. In questo modo puoi dimostrare valore rapidamente e creare slancio per un’iniziativa più ampia.
In Devisia, progettiamo e realizziamo sistemi robusti e manutenibili che generano valore di business misurabile. Che tu stia modernizzando una piattaforma legacy o integrando l’AI, offriamo un percorso chiaro verso software scalabile e concreto. Scopri come possiamo aiutarti a trasformare la tua visione in un prodotto digitale affidabile su https://www.devisia.pro.